EBOOK GRATISKeamanan digital
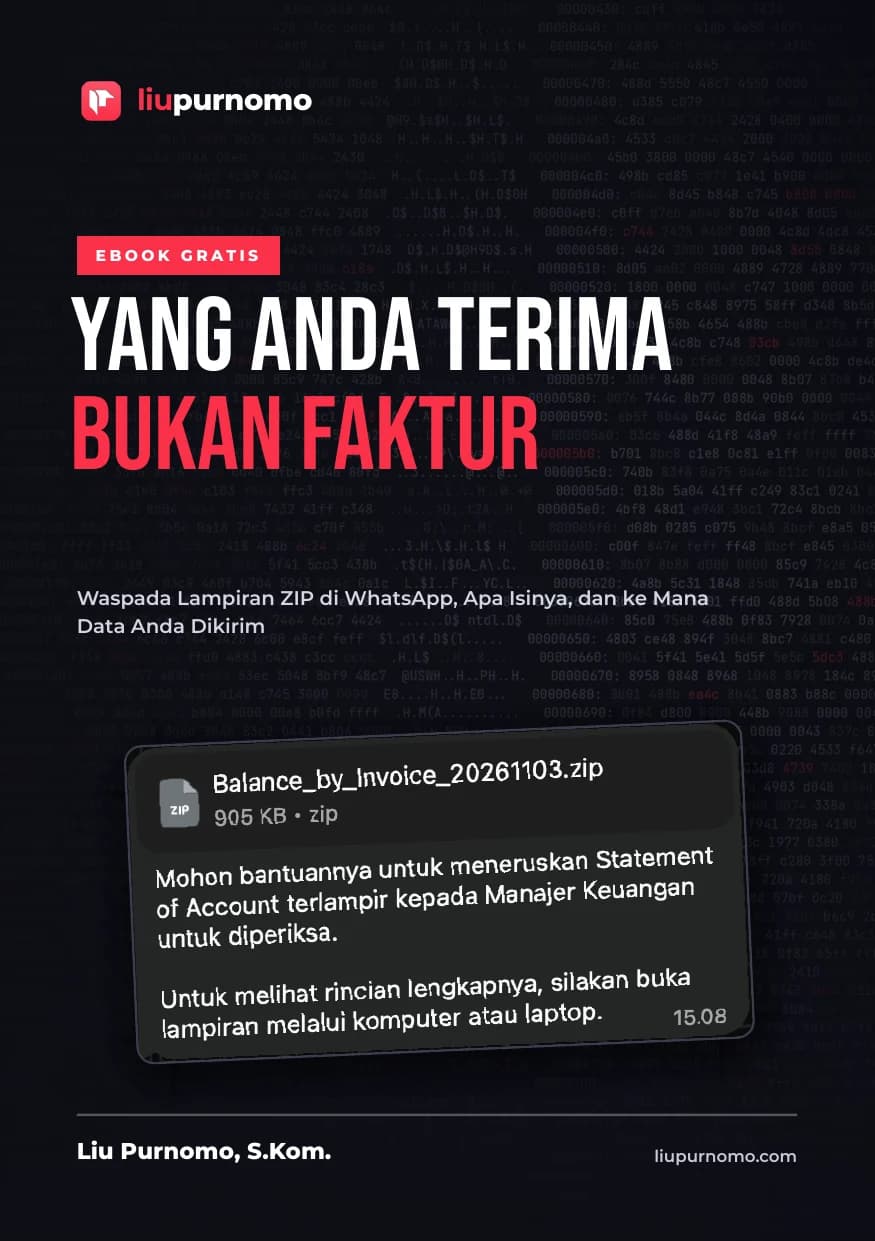
Yang Anda Terima Bukan Faktur
Waspada Lampiran ZIP di WhatsApp, Apa Isinya, dan ke Mana Data Anda Dikirim
Pesan sopan dari nomor tak dikenal meminta Anda meneruskan statement of account kepada manajer keuangan dan membukanya di komputer. Lampirannya berupa ZIP bernama faktur atau saldo tagihan. Ebook ini membongkar dua lampiran nyata dari modus tersebut sampai lapisan terdalam, menjelaskan model kejahatannya, dan memberi langkah pencegahan yang bisa langsung diterapkan.
PDF · 90 halaman · 4,1 MB · tanpa daftar
- Format
- Halaman
- 90
- Ukuran
- 4,1 MB
- Edisi
- Edisi pertama
- Bahasa
- Indonesia
- Harga
- Gratis
- 2
- sampel nyata dari WhatsApp dibongkar sampai lapisan terdalam
- 6
- tahap model kejahatan yang selalu berulang
- 12
- langkah investigasi lengkap dengan skrip yang sudah diuji
- 0
- file program jahat yang dijalankan selama pemeriksaan
01Latar belakang
Dua pesan, satu pola
Pada 21 Oktober 2026 sebuah pesan masuk dari nomor +91 dengan lampiran Ringkasan_20261019_Saldo_Tagihan.zip. Dua puluh enam hari kemudian pesan serupa datang dari nomor +62 dengan lampiran Balance_by_Invoice_20261103.zip. Naskah pesannya nyaris sama kata per kata.
Kedua lampiran dibongkar tanpa pernah dijalankan. Hasilnya, satu sampel menyembunyikan program pengendali jarak jauh dalam tujuh lapis penyamaran. Sampel lain menyelipkan pengunduh di dalam tanda tangan digital program resmi. Cara penyamarannya berbeda, polanya sama persis.
Ebook ini dibagikan gratis agar lebih banyak orang, terutama staf keuangan, admin, dan pemilik usaha, mengenali pola tersebut sebelum terlanjur mengklik.
02Model kejahatan
Enam tahap yang selalu berulang
Nama file, nomor pengirim, dan teknik penyamaran terus berganti. Urutan tahapnya tetap. Memahami urutan ini membuat Anda bisa mengenali varian baru yang belum pernah dilihat sebelumnya.
Tahap 01
Umpan
Pesan sopan bertema keuangan seperti faktur, saldo tagihan, atau statement of account, dengan permintaan diteruskan ke manajer keuangan.
Tahap 02
Pembawa
Arsip ZIP, RAR, IMG, VHD, atau skrip VBS yang membungkus program agar tidak terlihat sebagai program.
Tahap 03
Pembuka
Program sah bertanda tangan resmi yang ditunggangi lewat teknik DLL side-loading.
Tahap 04
Muatan
Kode jahat yang disembunyikan di file terenkripsi atau di dalam tanda tangan digital, lalu dijalankan di memori.
Tahap 05
Kendali
Komputer korban menghubungi server sewaan atau domain gratis milik pelaku.
Tahap 06
Panen
Data dan sesi login dicuri, pembayaran dibelokkan, dan akun korban dipakai menyebarkan umpan yang sama.
03Hasil pembedahan
Apa isinya dan ke mana perginya
Sampel 01
Sampel November
Pembuka
SandboxieCrypto.exe asli bertanda tangan resmi, memuat SbieDll.dll palsu
Muatan
Backdoor DLL dienkripsi RC4 versi modifikasi, dimuat langsung di memori
Tujuan
Server 43.156.35.124 port 1234, jaringan Tencent Cloud Singapura
Sampel 02
Sampel Oktober
Pembuka
Program NetEase bertanda tangan sah, memuat DLL CrashHunter yang ditambal
Muatan
Disembunyikan di area tanda tangan digital, kunci RC4 AtkExEmbedKey2026
Tujuan
Mengunduh tahap berikutnya dari subdomain gratis blasidha.eu.cc
04Daftar isi
Apa yang ada di dalam
Bagian I dan IV ditulis untuk semua pembaca. Bagian II dan III ditujukan bagi tim TI dan siapa pun yang ingin memahami cara kerjanya secara teknis.
Bagian I · Mengenali modusnya
- Satu pola, banyak wajah
- Model kejahatannya
Bagian II · Membedah dua sampel
- Sampel November, tujuh lapis penyamaran
- Ke mana perginya sampel November
- Sampel Oktober, muatan di dalam tanda tangan
- Kemampuan program inti
- Apa yang akan diambil
Bagian III · Menyelidiki sendiri dengan aman
- Prinsip dan persiapan
- Dua belas langkah investigasi
- Memakai dan melaporkan temuan
Bagian IV · Mencegah dan menangani
- Langkah pencegahan
- Bila terlanjur membuka
Lampiran
- Daftar periksa yang bisa dicetak
- Indikator teknis lengkap
- Glosarium dan daftar pustaka
05Pratinjau
Intip halamannya
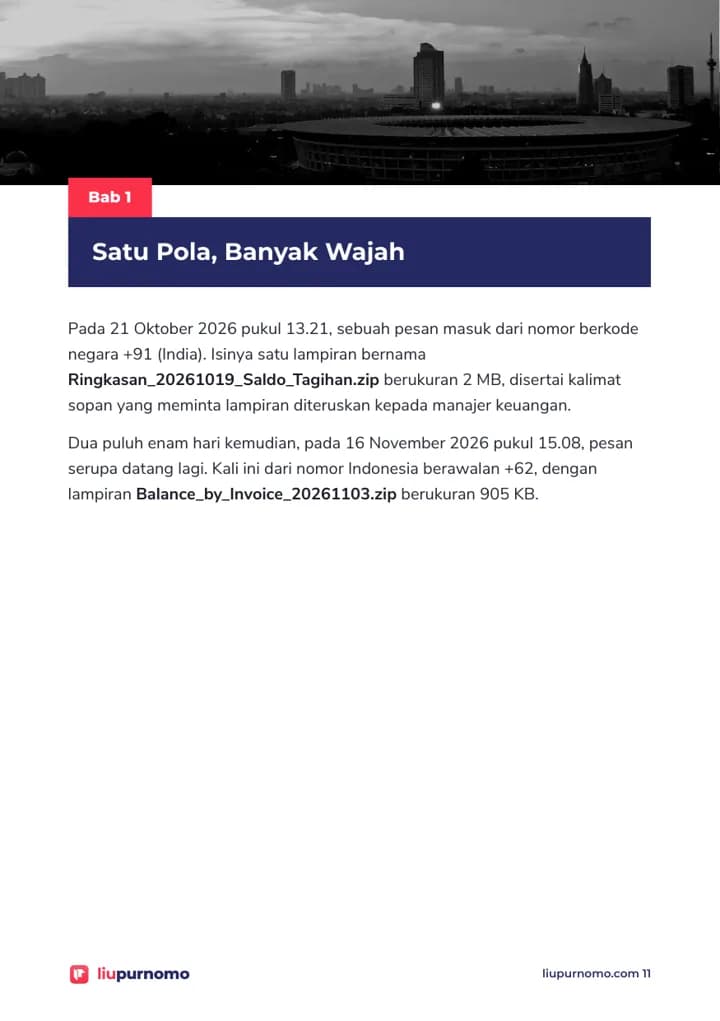
Bab 1, dua pesan dengan naskah yang sama
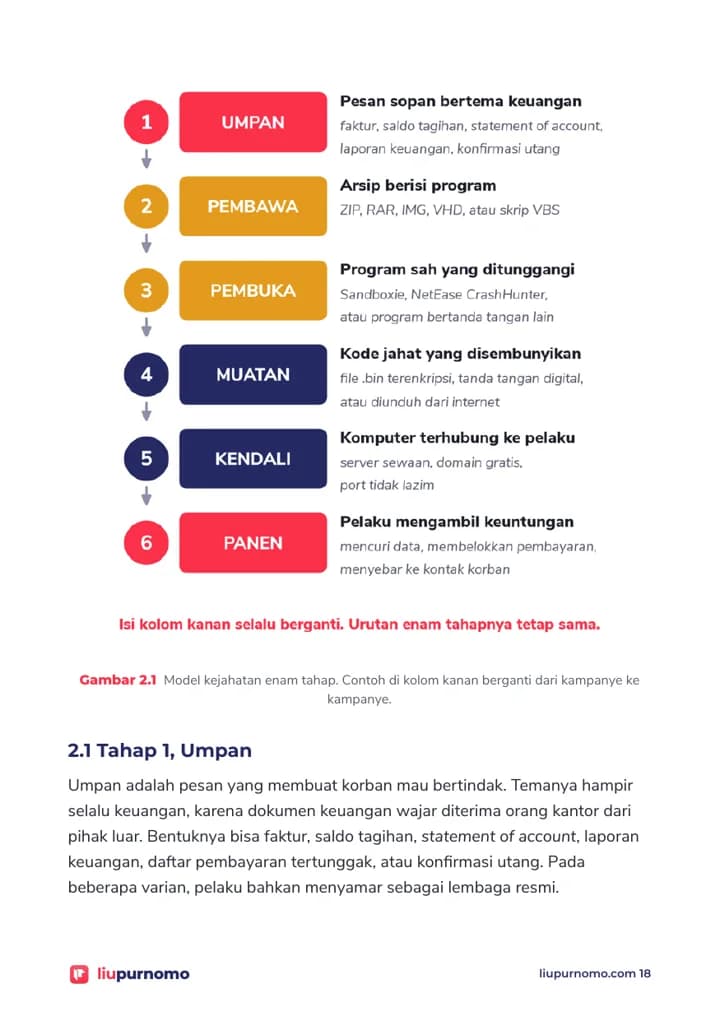
Model kejahatan enam tahap
Bagian II, membedah dua sampel
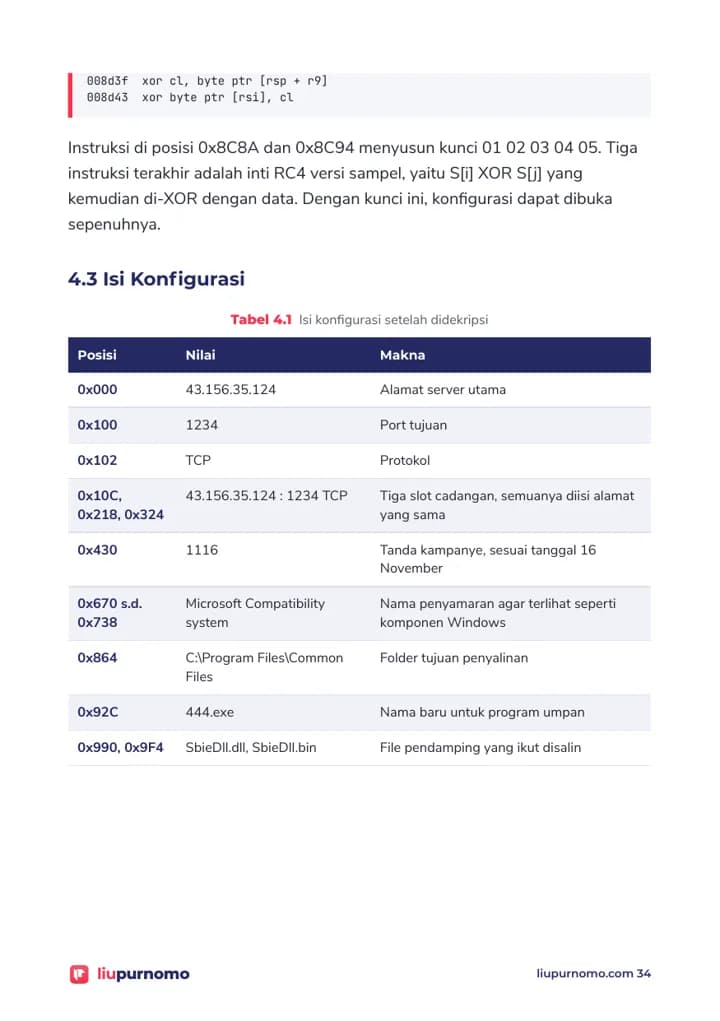
Konfigurasi berisi alamat server pelaku
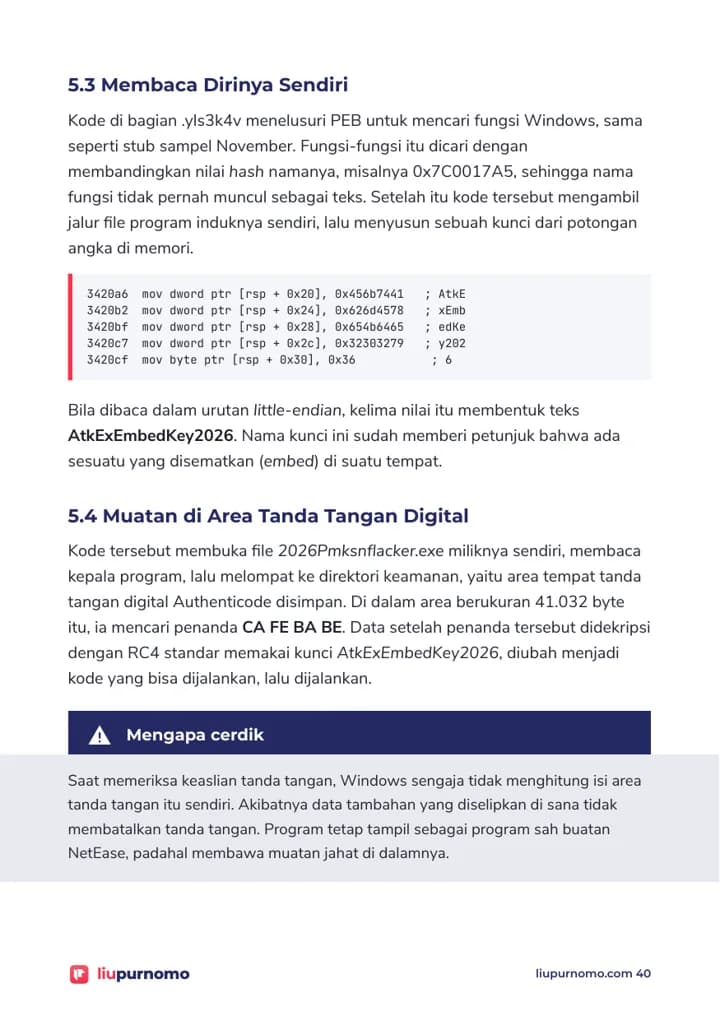
Muatan di dalam tanda tangan digital
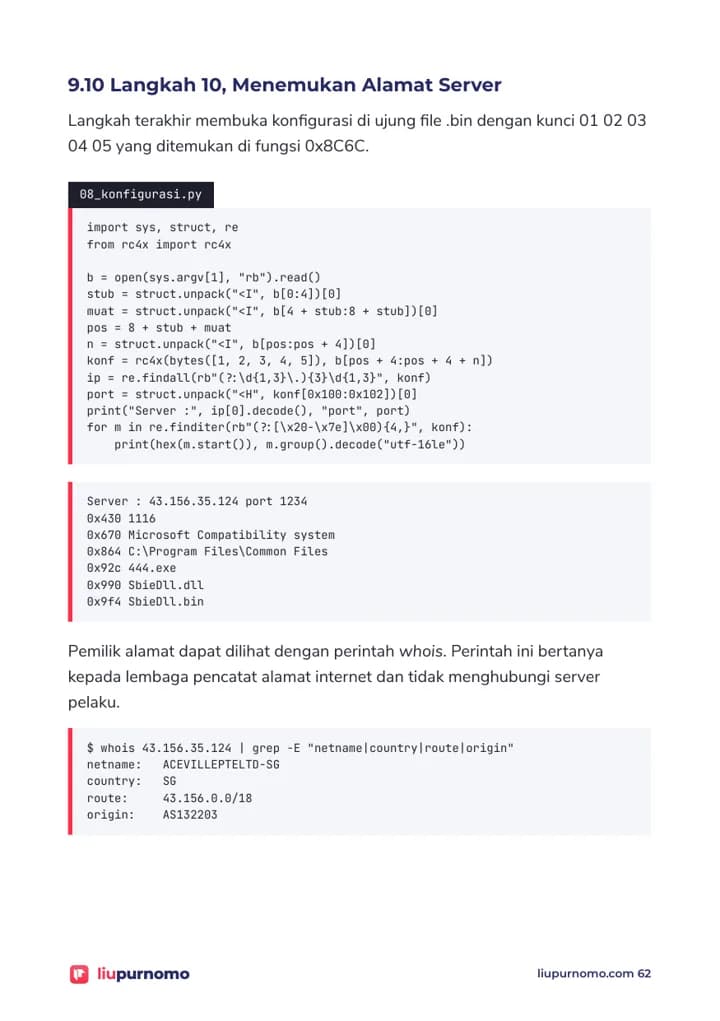
Langkah investigasi dengan skrip
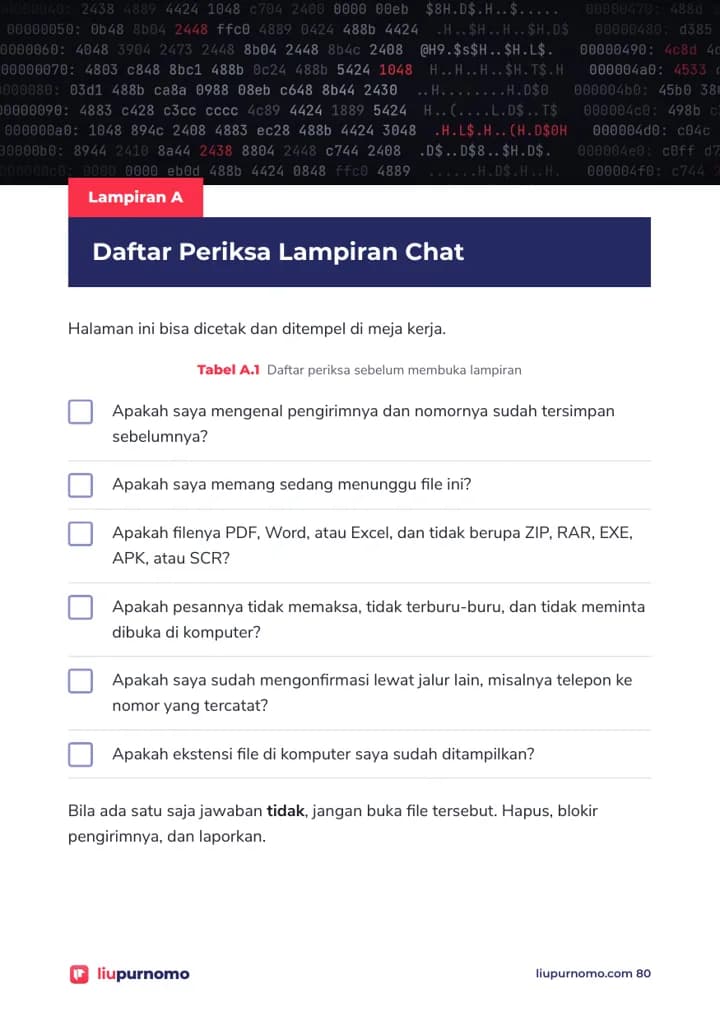
Daftar periksa yang bisa dicetak
06Pembaca
Ditulis untuk siapa
Staf keuangan dan admin
Sasaran utama modus ini. Bagian I dan IV cukup dibaca tanpa latar belakang teknis.
Pemilik usaha dan manajer
Prosedur verifikasi tagihan dan perubahan rekening agar uang perusahaan tidak berpindah ke rekening pelaku.
Tim TI dan keamanan
Indikator kompromi, aturan YARA, pemetaan MITRE ATT&CK, dan langkah analisis statis yang bisa diulang.
Mahasiswa dan pegiat siber
Contoh nyata analisis program jahat dari awal sampai menemukan alamat server pelaku.
07Tanya jawab
Pertanyaan yang sering muncul
Apakah file ZIP berisi faktur dari nomor tak dikenal di WhatsApp berbahaya?+
Sangat mungkin berbahaya. Dua sampel yang dibahas di ebook ini berisi program Windows yang memberi pelaku kendali atas komputer korban. Dokumen keuangan yang wajar dikirim dalam bentuk PDF dan datang dari pengirim yang Anda kenal.
Apakah aman bila lampirannya hanya diunduh di HP?+
Isi lampiran pada kedua sampel hanya berjalan di Windows, sehingga mengunduhnya di HP Android atau iPhone belum menimbulkan kerusakan. Bahaya muncul ketika file dipindahkan ke komputer Windows lalu diklik. Itulah alasan pesannya meminta lampiran dibuka di komputer.
Apa yang harus dilakukan bila sudah terlanjur membuka file tersebut?+
Putuskan komputer dari internet, beri tahu tim TI, lalu dari perangkat lain ganti kata sandi email dan internet banking serta keluar dari semua sesi. Keluarkan semua perangkat di menu Perangkat Tertaut WhatsApp. Langkah lengkapnya ada di Bab 12.
Mengapa antivirus tidak selalu mendeteksi lampiran seperti ini?+
Pelaku menunggangi program sah bertanda tangan resmi, mengenkripsi muatannya, dan menjalankannya langsung di memori. Pada saat diterima, sidik digital kedua sampel juga belum tercatat di basis data publik.
Apakah ebook ini benar-benar gratis?+
Ya. Ebook ini boleh diunduh, disalin, dan dibagikan seluas-luasnya dalam bentuk utuh tanpa diubah dan tanpa dipungut biaya. Tidak perlu mendaftar atau mengisi email.
Ke mana melaporkan nomor dan rekening yang dipakai menipu?+
Nomor bisa dilaporkan lewat fitur Laporkan di WhatsApp dan aduannomor.id. Rekening bisa dilaporkan ke cekrekening.id. Kejahatan siber bisa dilaporkan ke patrolisiber.id, dan bila uang sudah berpindah segera hubungi bank serta OJK melalui IASC.
Gratis untuk semua
Satu orang yang tahu bisa mencegah satu kantor menjadi korban.
Unduh ebooknya, lalu bagikan kepada rekan kerja, keluarga, dan grup WhatsApp Anda. Tidak perlu mendaftar.
08Ebook lainnya
Dari penulis yang sama
Buku cetak Liu Purnomo
Drone, airmanship, dan etika di balik remote control